
TP官方下载安卓2025后,账号安全策略报告里这几个点值得看
2025年TP安卓官方版本的安全策略报告已经发布,核心就一件事——把私钥保护从软件层往硬件层再推了一步。这份报告面向所有通过官方渠道下载安卓APK的用户,讲清楚今年账号安全体系到底动了哪些地方。
报告里最重的篇幅给了冷钱包隔离机制。2025版把助记词的生成和存储全部迁到了安卓TEE可信执行环境里,普通应用层再也读不到明文。手机中了对称加密木马,攻击者拿到的也只是加密后的密钥碎片,没有硬件指纹根本解不开。
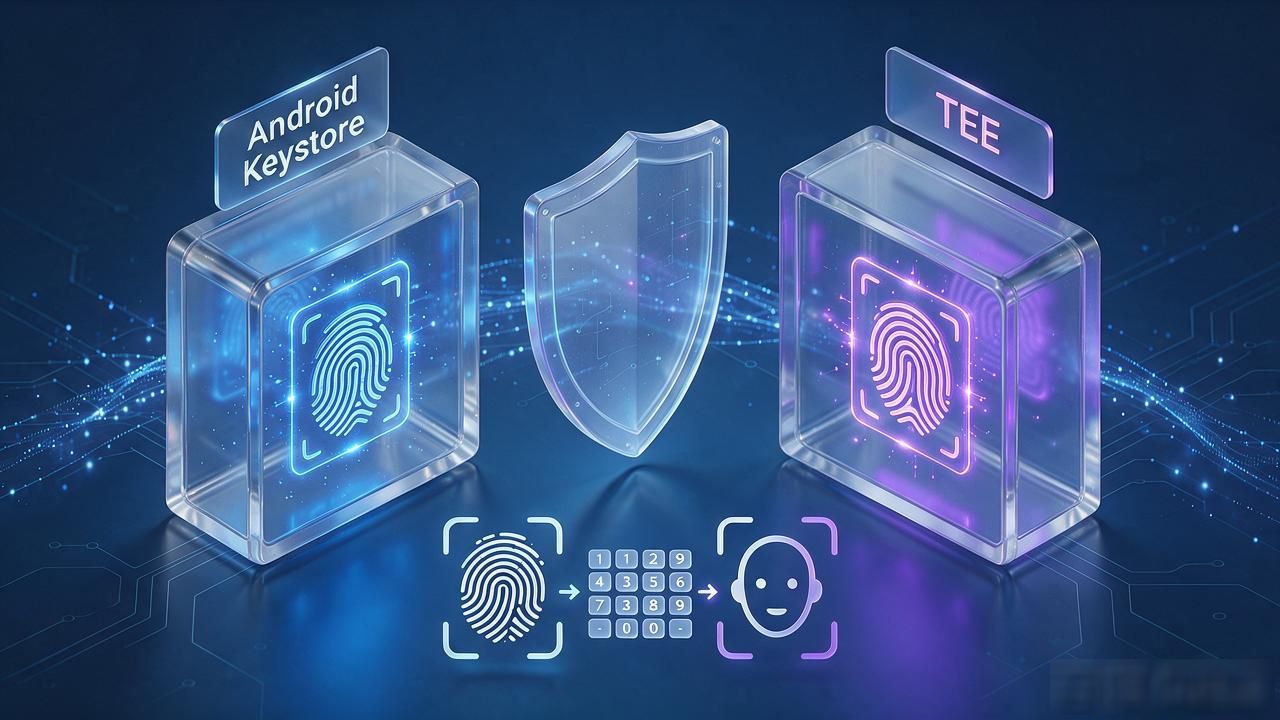
生物识别解锁这块也升级了。指纹和人脸的密钥不再跟钱包地址塞在同一个配置文件里TP官方下载安卓2025后,账号安全策略报告里这几个点值得看,而是拆分到Android Keystore和TEE两个独立容器。报告特别提到,同时开启指纹和PIN双因子后TP官方下载安卓2025账号安全策略报告,任何一个单独泄露都不会导致资产直接暴露。
社交层面,TP把2024版被反复滥用的"一键分享公钥"入口加了二次确认。对方dApp请求连接钱包时,弹窗会显示具体域名和签名类型,不再是一行小字让你直接点允许。报告建议养成看域名再放行的习惯,钓鱼站点换皮再快也快不过你多停两秒。
报告末尾附了2024到2025每一个安全补丁的编号对照表。翻一遍就知道,今年安全团队确实没闲着,补丁密度比上一年高了不少。
