
安卓TP2025新版本文件加密改了什么,开发者升级要注意啥
最近把项目从TP2024迁到TP2025,文件加密底层改动比预期大。花了两周跑完兼容性测试,把关键变化整理出来,给做版本升级的同行参考。
最直观的变化是默认加密算法从AES-128-CBC换成了AES-256-GCM。旧项目里手写的加密工具类不做适配,读老数据会直接报密钥长度不匹配。targetSdk升到TP2025后安卓TP2025新版本文件加密改了什么,开发者升级要注意啥,DataStore和SharedPreferences底层自动切新算法,但文件provider需要你显式调用EncryptedFile新接口。
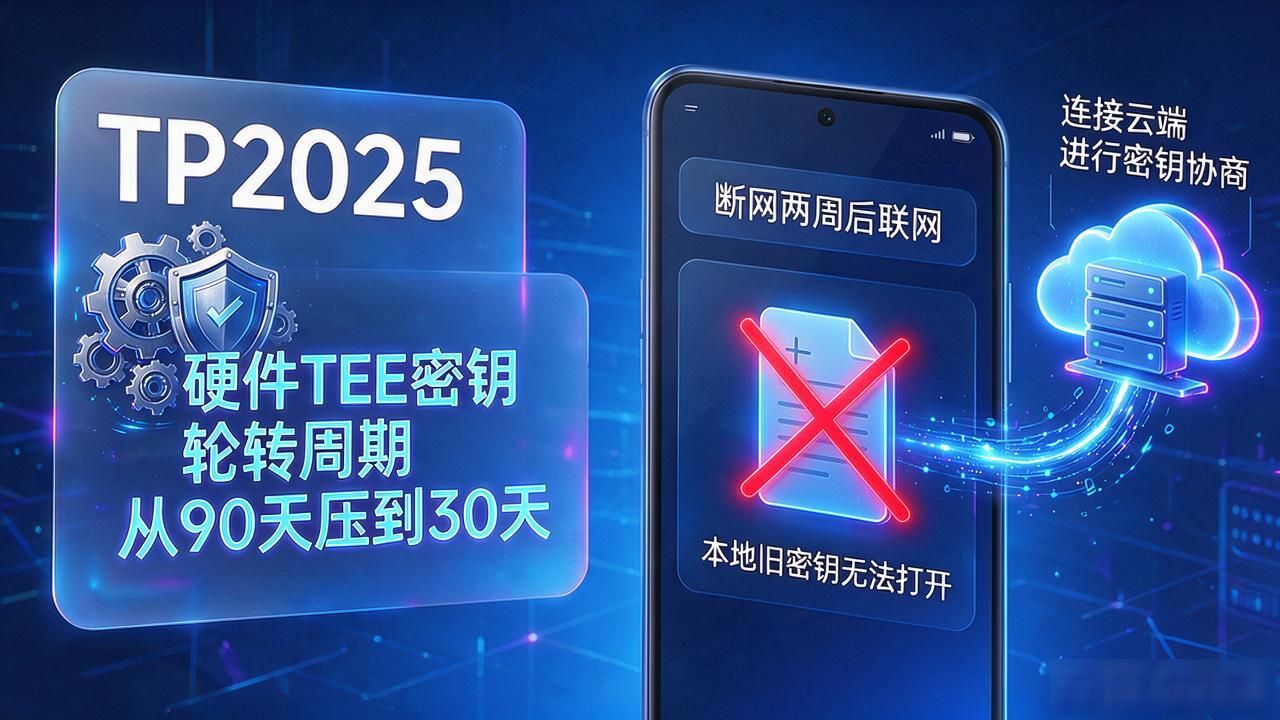
密钥管理方面,TP2025把硬件TEE密钥轮转周期从90天压到30天。设备上的密钥更新频率高了,有离线解密场景的app必须处理密钥版本不一致。我实际遇到的情况是用户断网两周后联网,本地缓存的加密文件用旧密钥解不开,得走一次云端密钥协商才能恢复。
EFS per-file加密支持了文件级访问控制标签,不同目录可以设不同加密强度。用户隐私数据走AES-256,临时缓存用XChaCha20-Poly1305软件加密就够。金融和医疗类app里这个细粒度控制特别实用安卓TP2025新版本文件加密特色,减少不必要的硬件加速调用,功耗也能降一截。
升级前把minSdkVersion门槛定清楚。TP2025加密API对Android 12以下设备做了降级兼容,但GCM模式会被回退到CBC,安全性打折扣。我的做法是核心加密逻辑保持API兼容,非核心部分用Runtime检测系统版本做分支处理,别一刀切让老用户跑不了。
