
TP正版下载加密传输流程,官方渠道安全要点全梳理
下载正版客户端,安全核心不在安装,在传输。做资产安全多年,我发现多数人只盯着"装没装上",忽略了加密链路才是守住资金的关键防线。
认准官方域名是起点。tp官方下载页面挂在主域名下,URL里不会出现乱七八糟的跳转参数。真正正版安装包附带数字签名,下载后右键查看属性tp官方正版下载加密传输流程,签名者一栏写着开发公司全称,时间戳在有效期内。来路不明的第三方镜像站,哪怕界面做得再像,也直接放弃。
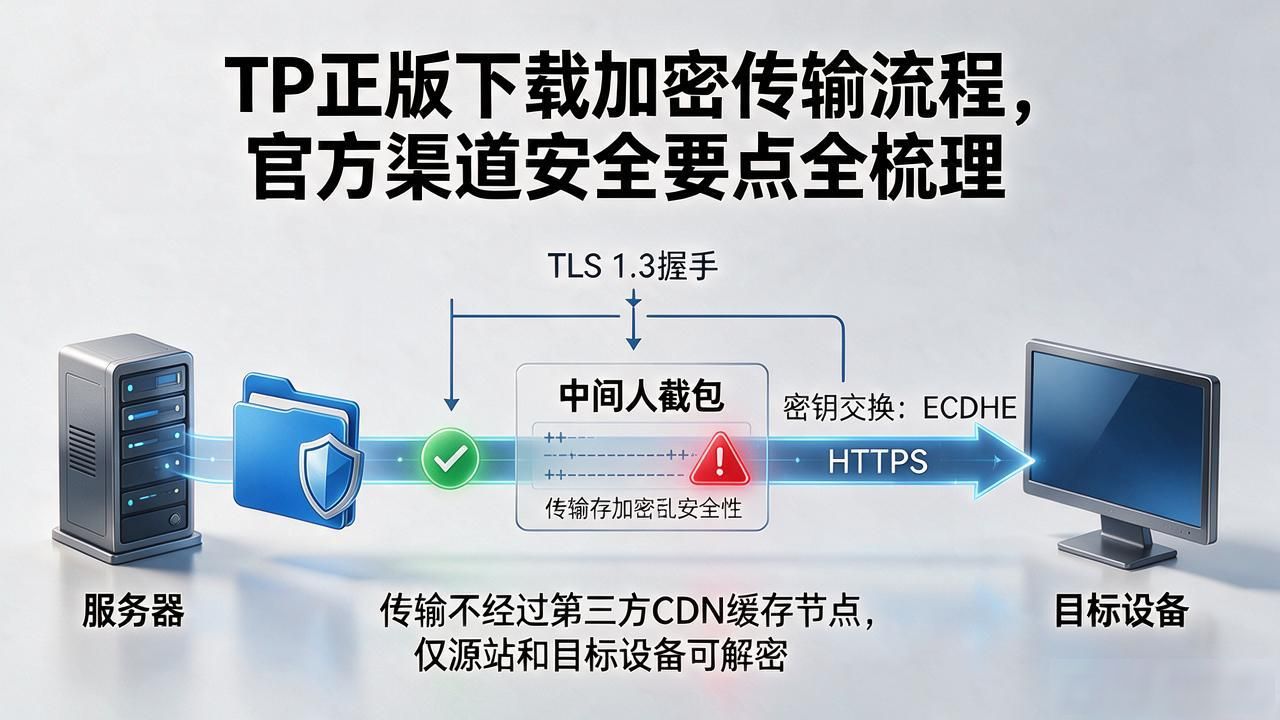
安装包从服务器到用户设备走的是HTTPS通道,协议层用TLS 1.3握手,密钥交换走ECDHE。中间人就算截包,拿到的也是一堆密文。传输过程中文件不经过任何第三方CDN缓存节点,端到端加密保证只有源站和目标设备能解密内容。
文件落地后,安装程序会跑一遍SHA-256哈希比对。官方每次发版都在页面公示哈希值,用户装完手动算一遍,每个字节对得上才说明包没被篡改。哈希不匹配时程序直接中止安装并弹红字提示TP正版下载加密传输流程,官方渠道安全要点全梳理,没有任何绕过选项。
首次启动时,客户端向官方服务器发起鉴权请求,走RSA-4096非对称加密通道。握手中校验本地与服务器时间戳,偏差超5秒就触发重新握手。整个传输日志存在本地加密沙箱里,用户随时调出逐条核对,不存在黑箱操作。
